前情提要
我按照上一篇发布的Cloudflare WAF规则的免费替代–域名安全规则进行了配置,但由于自己的疏忽,导致了整个博客站的访问异常。
问题描述
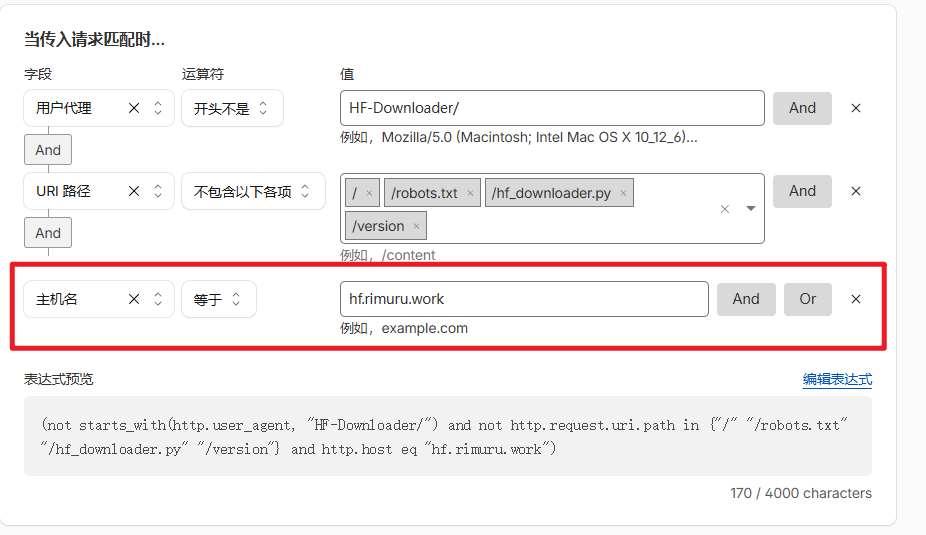
在Cloudflare的域名安全规则中,对应一级域名的所有请求都会受到规则的影响。在配置自定义规则的过程中我忽略了这一点,规则的本意是拦截所托管的镜像站的所有爬虫请求并对浏览器的请求范围做出限制。但在配置的过程中我没有加入对站点的二级域名的匹配规则,导致整个一级域名下的所有网站和服务都受到了影响。除了首页被所配置的规则放行外,其他页面和资源均无法正常加载,请求全部被拦截,浏览器控制台显示大量的403错误。
解决方案
为解决这一问题,我在请求的过滤规则中加入了对站点二级域名的匹配,从而确保规则只会影响特定的二级域名,而不会波及整个一级域名下的其他网站和服务。调整后,站点恢复了正常的访问。
常见问题
Cloudflare域名安全规则配置后网站除首页外全部403是什么原因?
通常是规则作用在整个一级域名上,没有限定到特定二级域名。文章中的情况就是配置自定义规则时漏加了站点二级域名匹配,导致一级域名下所有请求被拦截,只有首页被放行。解决办法是在请求过滤规则中加入对应二级域名匹配,让规则只影响目标站点。
Cloudflare域名安全规则误伤同域名下其他网站怎么处理?
如果规则影响了一级域名下所有网站和服务,说明过滤条件缺少二级域名限定。需要在请求过滤规则中加入站点二级域名的匹配条件,确保规则只对特定二级域名生效,避免波及整个一级域名下的其他网站。调整后访问即可恢复正常。
Cloudflare域名安全规则怎么只对特定二级域名生效?
配置规则时要在请求过滤规则中加入站点二级域名的匹配。文章中的故障就是因为漏掉了这个匹配,导致规则作用于整个一级域名。补上二级域名匹配后,规则就只会影响该二级域名,其他网站和服务不再被拦截。